Malgré ce que vous pourriez entendre,
Zéro confiance (ZT) n'est pas du vaudou. Ce n'est pas un secret de magie noire que personne ne peut déchiffrer. À la base,
Architecture Zéro Fiducie (ZTA) simplifie considérablement les contrôles complexes. En toute transparence. Votre démarche Zero Trust commence avec votre ERP.
Démystifions la confiance zéro
Le
Institut national des normes et de la technologie Le NIST propose des lignes directrices de conformité pour le Zero Trust selon les normes 800-53, 800-171 et 800-207. Mais pour simplifier, un schéma visuel de base peut nous aider à comprendre le ZTA.
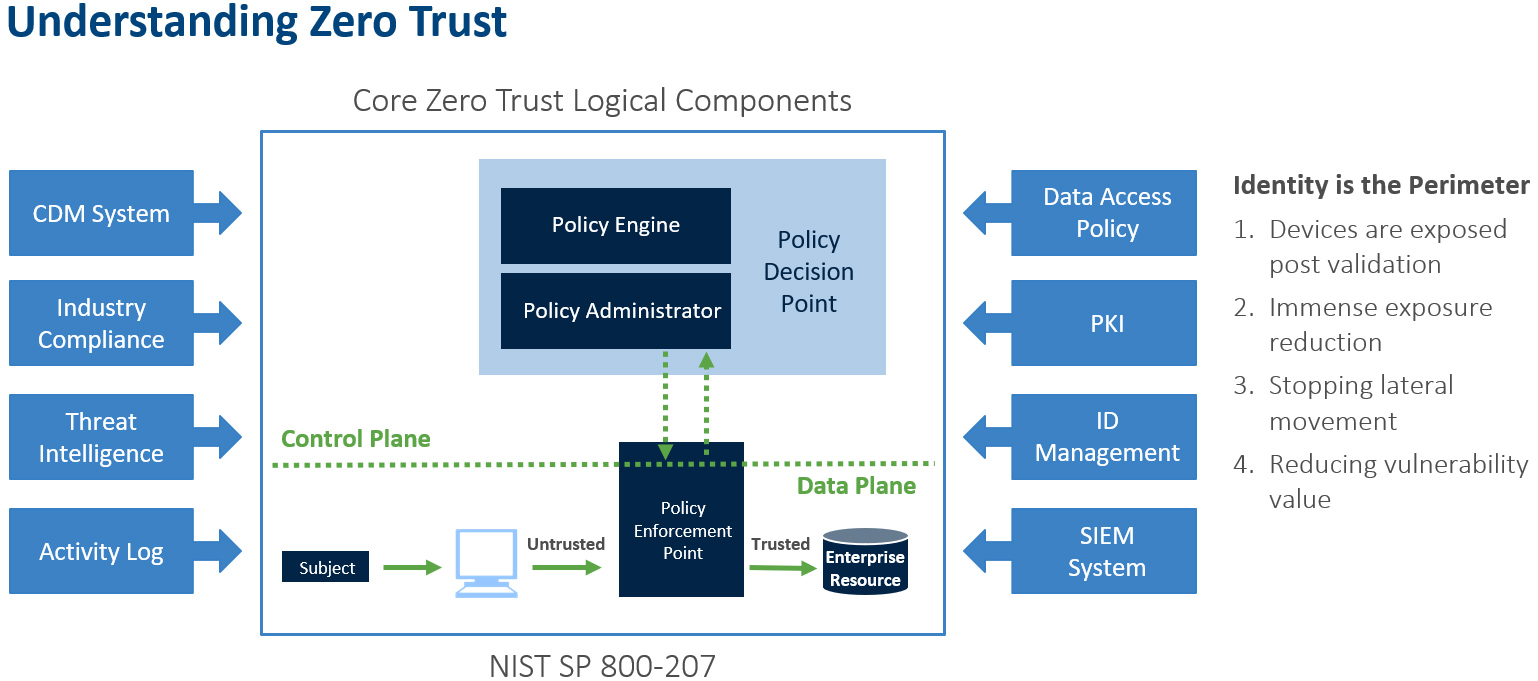
Traditionnellement, l'infrastructure d'une entreprise était basée sur une sécurité réseau périmétrique. Or, cette approche est devenue désuète face à la complexité croissante des architectures actuelles, qui peuvent comporter plusieurs réseaux interconnectés avec des appareils distants et/ou mobiles et des services cloud. À l'inverse, le modèle Zero Trust (ZT) n'est pas une architecture unique, mais un ensemble de principes directeurs pour les flux de travail, la conception des systèmes et les opérations, permettant d'améliorer la sécurité quel que soit le niveau de classification ou de sensibilité. La transition vers le modèle Zero Trust (ZTA) est un processus qui implique une réflexion sur la manière dont une organisation évalue les risques liés à sa mission, et ne peut se résumer à un simple remplacement technologique. Cela dit, de nombreuses organisations intègrent déjà des éléments du modèle ZTA dans leur infrastructure. Elles doivent s'efforcer de mettre en œuvre progressivement les principes du Zero Trust, d'adapter leurs processus et de déployer des solutions technologiques qui protègent leurs données et leurs fonctions opérationnelles en fonction des cas d'usage. La plupart des infrastructures d'entreprise fonctionneront selon un modèle hybride Zero Trust/périmétrique, tout en continuant d'investir dans la modernisation informatique et l'amélioration des processus métiers.
Ce n’est plus sécuritaire
Même si vous avez investi dans le meilleur matériel lors de la conception initiale de votre réseau, il est probable que votre système existant nécessite une mise à niveau pour assurer sa sécurité. Le modèle Zero Trust permet de réduire les risques en limitant la surface d'attaque potentielle de votre réseau, en fonction de l'identité des personnes autorisées à y accéder. Voici un exemple :
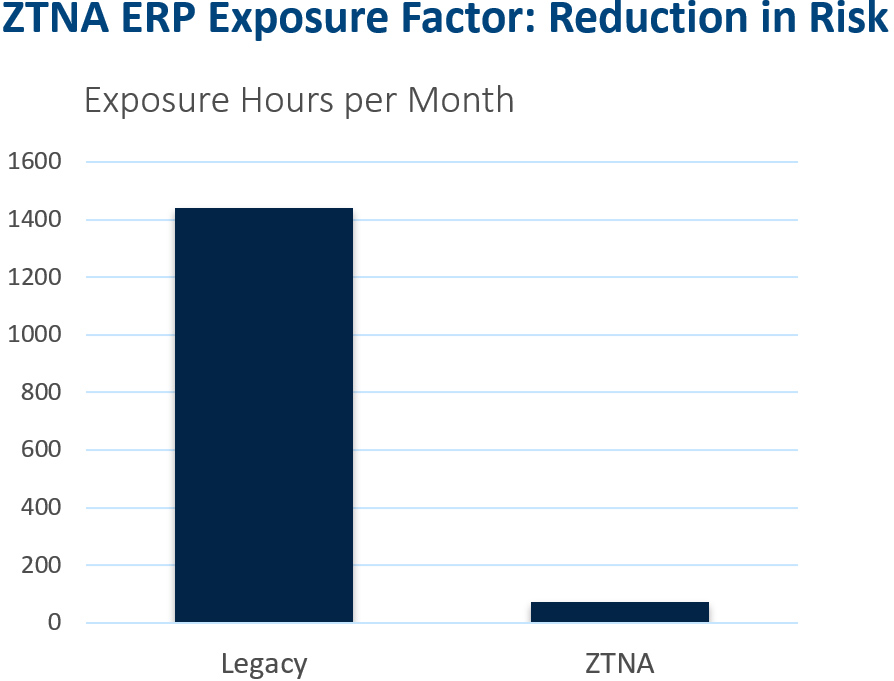
Le graphique ci-dessus montre un Legacy/MPLS/VPN pour ERP contre ZTNA pour ERP. Vous pouvez voir comment ils se comparent.
| Héritage/MPLS/VPN pour l’ERP |
ZTNA pour ERP |
| Un système ERP est exposé sur VPN/MPLS à 3000 actifs réseau employés et non-employés 24x7x365. |
Un ERP est exposé à un système client via un seul port utilisé et autorisé avant la connexion. 200 employés ont accès 5 jours par semaine pendant 6 heures. |
| Avec un taux d’infection de 3% par mois, cela représente 90 systèmes compromis par mois à 16 heures par système, soit 1440 heures de risque extrême. |
Avec un taux d’infection de 3% par mois, cela représente 6 systèmes compromis avec une exposition limitée à l’application de 12 heures par système, soit 72 heures de risque modéré. |
| Il y a des points de connectivité tiers. |
Il n’y a pas de points de connectivité tiers. |
La clé pour mettre en œuvre ZT pour ERP est SASE
La voie vers le Zero Trust comprend le ZTA pur et un ZTA hybride avec une période indéterminée de coexistence des flux de travail ZTA et non-ZTA au sein d'une entreprise (selon la définition du NIST). La clé de cette conception réside dans
Service d'accès sécurisé Edge (SASE). Inventé par
Gartner en 2019Le SASE (Software as a Service) a été initialement présenté comme une avancée majeure dans le processus de transformation numérique : des services réseau et de sécurité hautement personnalisables, parfaitement intégrés à l’infrastructure d’une plateforme infonuagique mondiale. Gartner prévoyait un taux d’adoption de 20 % d’ici 2023 et affirmait que la demande en capacités SASE « redéfinirait l’architecture des réseaux d’entreprise et de la sécurité réseau, et redessinerait le paysage concurrentiel ». Depuis, le terme s'est répandu comme une traînée de poudre dans le secteur des TI et de la sécurité des entreprises. Les fournisseurs de solutions de sécurité réseau et
SD-WAN Face à la course aux leaders SASE, les fournisseurs se retrouvent avec un ensemble disparate de services réseau et de sécurité, assemblé à la hâte, qui s'approche d'un cadre SASE sans toutefois l'intégrer pleinement. Adopter véritablement le SASE ne se limite pas à regrouper des solutions ponctuelles existantes ; cela exige une refonte complète de l'infrastructure réseau de l'entreprise. Maintenir un périmètre réseau rigide sur place ne suffit plus à protéger une main-d'œuvre distribuée et mobile, tandis que jongler avec de multiples services de sécurité pour protéger une infrastructure hybride peut s'avérer coûteux, complexifier le déploiement et la gestion pour les équipes informatiques et engendrer d'importantes failles de sécurité. Le SASE relève ces défis en déplaçant le périmètre réseau des centres de données centralisés vers l'utilisateur. En consolidant les services réseau et de sécurité et en les fournissant depuis une plateforme unique, native du cloud et basée sur les principes du Zero Trust, le SASE élimine les failles de sécurité entre les services, offre aux équipes informatiques une meilleure visibilité sur l'activité réseau et simplifie la migration vers le cloud.
Zéro confiance et SASE : pas du vaudou, juste une plus grande sécurité
Forum exécutif en cybersécurité sur demande
Notre panel d'experts a abordé l'état de la cybersécurité, les tendances de l'industrie, les raisons pour lesquelles les organisations cybercriminelles ciblent directement vos systèmes ERP critiques, la meilleure solution d'authentification multifacteurs et la protection de vos données les plus sensibles tout en sécurisant votre chaîne d'approvisionnement. Ils ont également examiné les critères utilisés par les entreprises pour évaluer leurs partenaires en cybersécurité.